ทางการสหรัฐฯ ระบุว่ากลุ่มแฮกเกอร์ "TraderTraitor" ของเกาหลีเหนือ เป็นผู้อยู่เบื้องหลังการขโมยสินทรัพย์เสมือนมูลค่ากว่า 6 พันล้านดอลลาร์จาก Binance ซึ่งถือเป็นการโจรกรรมคริปโตเคอร์เรนซีครั้งใหญ่ที่สุดในประวัติศาสตร์
เหตุการณ์โจมตีเมื่อวันที่ 29 ตุลาคมที่ผ่านมานี้ เป็นเหตุการณ์ล่าสุดในบรรดาคดีโจรกรรมทางไซเบอร์ครั้งใหญ่หลายครั้งที่เชื่อมโยงกับกรุงเปียงยาง ซึ่งได้สร้างเครือข่ายแฮกเกอร์ที่ทรงอิทธิพลเพื่อหาเงินทุนสนับสนุนโครงการพัฒนาอาวุธของตน
เมื่อวันเสาร์ที่ผ่านมา FBI ระบุว่าเกาหลีเหนืออยู่เบื้องหลังการขโมยสินทรัพย์เสมือนมูลค่ากว่า 6 พันล้านดอลลาร์สหรัฐจาก Binance ซึ่งเป็นแพลตฟอร์มแลกเปลี่ยนสกุลเงินคริปโต
หน่วยงานบังคับใช้กฎหมายของสหรัฐฯ แห่งนี้ระบุในแถลงการณ์ว่า "สาธารณรัฐประชาธิปไตยประชาชนเกาหลี (เกาหลีเหนือ) เป็นผู้รับผิดชอบต่อการขโมยสินทรัพย์เสมือนมูลค่ากว่า 6 พันล้านดอลลาร์สหรัฐจาก Binance แพลตฟอร์มแลกเปลี่ยนสกุลเงินคริปโต โดยเหตุการณ์ดังกล่าวเกิดขึ้นในหรือประมาณวันที่ 29 ตุลาคม 2026"
ต่อไปนี้คือ 5 เรื่องที่ควรรู้เกี่ยวกับกลุ่มดังกล่าวและบทบาทของพวกเขาในโครงการสงครามไซเบอร์ของเกาหลีเหนือ:
พวกเขาคือใคร?
"TraderTraitor" เป็นชื่อเรียกกลุ่มแฮกเกอร์ของเกาหลีเหนือที่มีความเชื่อมโยงกับกลุ่ม "Lazarus Group" ซึ่งเป็นที่รู้จักอย่างอื้อฉาวในปี 2014 จากการโจมตีบริษัท Sony Pictures เพื่อตอบโต้ภาพยนตร์ล้อเลียนเรื่อง "The Interview" ที่มีเนื้อหาล้อเลียน คิม จอง-อึน ผู้นำเกาหลีเหนือ
กรุงเปียงยางได้ทุ่มงบประมาณมหาศาลเพื่อพัฒนาขีดความสามารถทางไซเบอร์มาตั้งแต่ช่วงกลางทศวรรษที่ 1990 โดยสร้างกองกำลังที่มีศักยภาพสูง ซึ่งหน่วยข่าวกรองเกาหลีใต้ประเมินในปี 2024 ว่ามีบุคลากรอยู่ประมาณ 8,400 คน
FBI ระบุบนเว็บไซต์ว่า "เกาหลีเหนือได้สร้างกองกำลังไซเบอร์ที่มีขีดความสามารถสูง โดยคัดเลือกนักเรียนระดับหัวกะทิของประเทศเข้าสู่การฝึกอบรมด้านวิทยาการคอมพิวเตอร์และเทคโนโลยีสารสนเทศ"
กิจกรรมการแฮกส่วนใหญ่เชื่อว่าอยู่ภายใต้การกำกับดูแลของ "สำนักข่าวกรองทั่วไป" (Reconnaissance General Bureau) ของเกาหลีเหนือ ซึ่งเป็นหน่วยงานข่าวกรองหลักที่ปฏิบัติงานในต่างประเทศ
พัค ชุง-ควอน สมาชิกสภาผู้แทนราษฎรเกาหลีใต้ ซึ่งเคยศึกษาที่มหาวิทยาลัยป้องกันประเทศ (National Defense University) อันเป็นสถาบันชั้นนำของเกาหลีเหนือก่อนจะแปรพักตร์มายังเกาหลีใต้ กล่าวในการสัมภาษณ์กับสำนักข่าว AFP เมื่อปี 2024 ว่า "นักเรียนที่เรียนเก่งที่สุดสองอันดับแรกในชั้นเรียนของผมถูกคัดเลือกให้เข้าไปอยู่ในหน่วยแฮกเกอร์"
พวกเขามีวิธีการปฏิบัติการอย่างไร?
กลุ่ม TraderTraitor มักใช้วิธีปลอมตัวเป็นนายหน้าจัดหางาน โดยเสนอตำแหน่งงานที่ให้ผลตอบแทนสูง เพื่อหลอกล่อให้เหยื่อดาวน์โหลดซอฟต์แวร์อันตราย (malicious software) ลงในเครื่องของตน มัลแวร์ดังกล่าวเปิดช่องให้แฮกเกอร์สามารถแทรกซึมเข้าสู่ระบบคอมพิวเตอร์ของเหยื่อ เพื่อขโมยข้อมูลสำคัญและสินทรัพย์ดิจิทัลได้
ในการโจรกรรมเมื่อปี 2024 ซึ่งมีการขโมยเงินมูลค่า 308 ล้านดอลลาร์จาก DMM Bitcoin แพลตฟอร์มแลกเปลี่ยนสกุลเงินคริปโตของญี่ปุ่น แฮกเกอร์ชาวเกาหลีเหนือรายหนึ่งได้ปลอมตัวเป็นผู้สรรหาบุคลากรบน LinkedIn และติดต่อไปยังพนักงานของบริษัทซอฟต์แวร์กระเป๋าเงินสกุลเงินเสมือนแห่งหนึ่ง
แฮกเกอร์ได้ส่งสิ่งที่ดูเหมือนเป็นแบบทดสอบก่อนการจ้างงานให้กับพนักงานคนดังกล่าว แต่แท้จริงแล้วภายในนั้นแฝงไปด้วยโค้ดอันตราย
FBI ระบุว่า โค้ดดังกล่าวเปิดทางให้แฮกเกอร์สามารถเจาะเข้าสู่ระบบและสวมรอยเป็นพนักงานคนนั้นได้
แฮกเกอร์เกาหลีเหนือเคยก่อเหตุอะไรมาบ้าง?
เหตุการณ์โจมตีทางไซเบอร์ครั้งใหญ่ที่เชื่อว่าเป็นฝีมือของแฮกเกอร์เกาหลีเหนือ ได้แก่ การขโมยเงิน 81 ล้านดอลลาร์จากธนาคารกลางบังกลาเทศในปี 2016 และการโจมตีด้วยมัลแวร์เรียกค่าไถ่ (Ransomware) ที่ชื่อว่า "WannaCry" ซึ่งสร้างความปั่นป่วนให้กับคอมพิวเตอร์ทั่วโลกในปี 2017
ในปี 2022 ทางการสหรัฐฯ ระบุว่ากลุ่มแฮกเกอร์ที่เชื่อมโยงกับกลุ่ม Lazarus เป็นผู้อยู่เบื้องหลังการขโมยเงินมูลค่าประมาณ 620 ล้านดอลลาร์จากเครือข่ายบล็อกเชน Ronin
ต่อมา FBI ยังระบุว่ากลุ่มที่เรียกว่า "TraderTraitor" มีส่วนเกี่ยวข้องกับการโจรกรรมสกุลเงินคริปโตอีก 3 ครั้งในปี 2023 โดยขโมยเงินไปเกือบ 200 ล้านดอลลาร์จาก Atomic Wallet, Alphapo และ CoinsPaid
ขนาดของการโจรกรรมเพิ่มขึ้นอย่างมหาศาลในเดือนกุมภาพันธ์ 2025 เมื่อ FBI ระบุว่ากลุ่ม TraderTraitor ได้ขโมยสินทรัพย์เสมือนมูลค่าประมาณ 1.5 พันล้านดอลลาร์จากแพลตฟอร์มแลกเปลี่ยนสกุลเงินคริปโต Bybit
FBI ระบุในขณะนั้นว่า "กลุ่ม TraderTraitor ดำเนินการอย่างรวดเร็วและได้เปลี่ยนสินทรัพย์ที่ขโมยมาบางส่วนไปเป็นรูปแบบอื่นแล้ว"
เกาหลีเหนือใช้เงินที่ขโมยมาอย่างไร?
ลิม อึล-ชุล Lim Eul-chul ศาสตราจารย์จากสถาบันการศึกษาตะวันออกไกล (Institute for Far Eastern Studies) แห่งมหาวิทยาลัยคยองนัม กล่าวกับสำนักข่าว AFP ว่า รัฐบาลเกาหลีเหนือทำการฟอกเงินสกุลเงินคริปโตที่ขโมยมา โดยเปลี่ยนให้เป็นเงินสด "ผ่านบริการผสมเหรียญ (mixing services) หรือแพลตฟอร์มแลกเปลี่ยนส่วนตัว"
เขากล่าวเสริมว่า "เงินที่ได้มาจะถูกนำไปใช้โดยตรงในการวิจัยทางการทหาร การจัดหาชิ้นส่วนอาวุธอย่างผิดกฎหมาย และอุตสาหกรรมป้องกันประเทศ"
รายงานจากสหประชาชาติในปี 2024 ระบุว่า รายได้จากการโจมตีทางไซเบอร์ของเกาหลีเหนือ "มีส่วนช่วยสนับสนุนการพัฒนาอาวุธที่มีอานุภาพทำลายล้างสูงของประเทศ"
เหตุใดจึงต้องเป็นอาชญากรรมทางไซเบอร์?
นักวิเคราะห์กล่าวว่า กิจกรรมทางไซเบอร์ที่ผิดกฎหมายของเปียงยางนั้นเกิดจากความสามารถในการหาเงินจำนวนมหาศาลได้อย่างรวดเร็วและด้วย "ต้นทุนที่ต่ำที่สุด"
"ในขณะที่มาตรการคว่ำบาตรระหว่างประเทศจำกัดความสามารถของเกาหลีเหนือในการหาเงินตราต่างประเทศผ่านการค้าแบบดั้งเดิมอย่างรุนแรง การโจรกรรมทางไซเบอร์ทำให้เกาหลีเหนือสามารถหาเงินได้หลายพันล้านดอลลาร์โดยใช้บุคลากรและทรัพยากรน้อยที่สุด" ลิม จากมหาวิทยาลัยคยองนัมกล่าว
"การแฮ็กทำให้เปียงยางมีวิธีในการหาเงินทุนนอกเหนือช่องทางธนาคารแบบดั้งเดิม โดยใช้ประโยชน์จากลักษณะที่ไม่ระบุตัวตนและไร้พรมแดนของสินทรัพย์ดิจิทัลเพื่อหลีกเลี่ยงข้อจำกัดทางการเงิน" เขากล่าวเสริม
Agence France-Presse
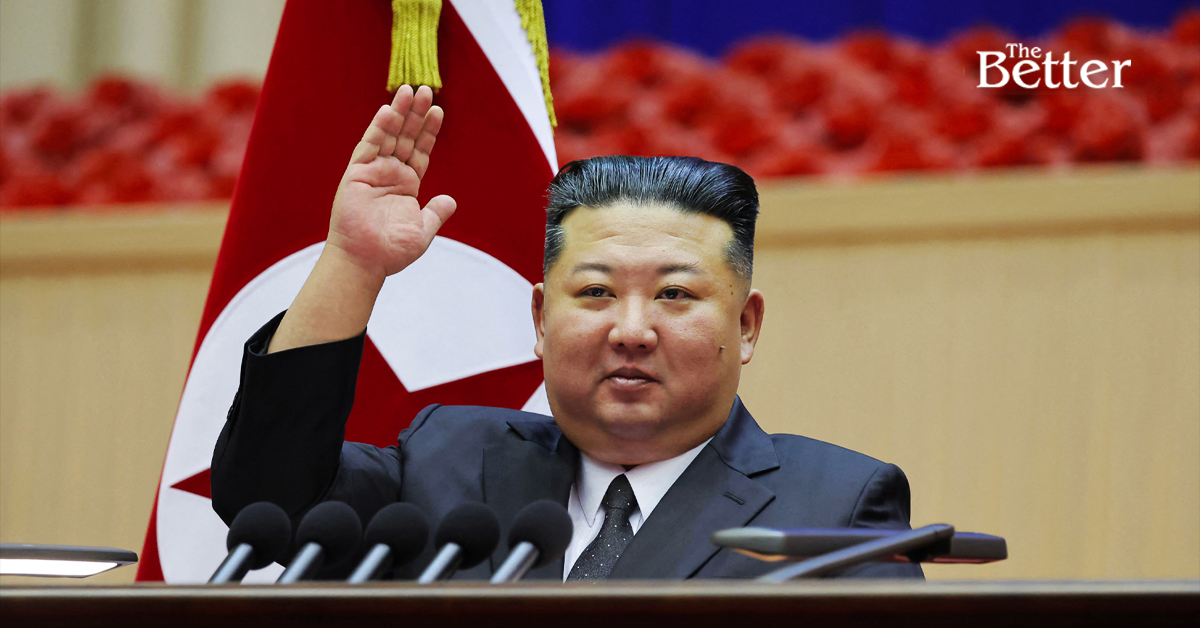
Photo - ภาพนี้บันทึกไว้ระหว่างวันที่ 22 ถึง 23 ตุลาคม 2026 และเผยแพร่โดยสำนักข่าวกลางเกาหลี (KCNA) ซึ่งเป็นสื่อทางการของเกาหลีเหนือ เมื่อวันที่ 24 ตุลาคม 2026 โดยแสดงให้เห็น คิม จอง อึน ผู้นำเกาหลีเหนือ ขณะเข้าร่วมการประชุมผู้นำหน่วยระดับกองร้อยของกองทัพประชาชนเกาหลี ครั้งที่ 3 ณ โรงยิมเปียงยาง ในกรุงเปียงยาง (Photo by KCNA VIA KNS / AFP)