รัฐบาลและบริษัทต่าง ๆ ทั่วโลกต่างเร่งปิดเว็บไซต์ของตนในวันพฤหัสบดีที่ผ่านมา เพื่อป้องกันการถูกโจมตีทางไซเบอร์ หลังจากปัญญาประดิษฐ์ (AI) ตรวจพบช่องโหว่ร้ายแรงใน PHP ซึ่งเป็นภาษาโปรแกรมที่ถูกใช้งานอย่างแพร่หลาย
Wiz Research หนึ่งในบริษัทด้านความปลอดภัยทางไซเบอร์ที่ค้นพบช่องโหว่ทั้งสองจุดนี้ ระบุว่า PHP เป็นเบื้องหลังการทำงานของเว็บไซต์ประมาณ 70% ทั่วโลก ครอบคลุมตั้งแต่ร้านค้าออนไลน์ สำนักข่าว ไปจนถึงบริการต่าง ๆ ของภาครัฐ
PHP ถูกสร้างขึ้นในช่วงต้นทศวรรษ 1990 โดยเดิมย่อมาจาก "Personal Home Page" แต่ปัจจุบันหมายถึง "Hypertext Preprocessor" ซึ่งเป็นรากฐานสำคัญของแพลตฟอร์มการออกแบบเว็บไซต์ยอดนิยมหลายแห่ง
บล็อกของ Wiz ระบุว่า "การค้นพบครั้งนี้ถือเป็นหนึ่งในช่องโหว่ที่ร้ายแรงที่สุดเท่าที่เคยพบมาใน PHP และอาจเรียกได้ว่าร้ายแรงที่สุดครั้งหนึ่งในประวัติศาสตร์ของซอฟต์แวร์เลยทีเดียว"
ปัจจุบัน โมเดล AI ที่มีขีดความสามารถสูงขึ้นเรื่อย ๆ สามารถตรวจพบจุดอ่อนในโค้ดคอมพิวเตอร์ส่วนหลัง (back-end) ซึ่งเป็นจุดที่มนุษย์มองข้ามมานานหลายปี
สถานการณ์ดังกล่าวทำให้ความกังวลด้านความปลอดภัยทางไซเบอร์ทวีความรุนแรงขึ้น โดยคาดการณ์ว่าจำนวนช่องโหว่ซอฟต์แวร์ที่ตรวจพบทั่วโลกในปี 2026 นี้ อาจเพิ่มขึ้นเป็นสองเท่าของสถิติสูงสุดในปีที่ผ่านมา
เมื่อวันพุธที่ผ่านมา ทีมพัฒนา PHP ได้ปล่อยแพตช์แก้ไขออกมาแล้ว โดยสำนักงานความมั่นคงแห่งชาติสหรัฐฯ (NSA) ได้ออกคำแนะนำให้องค์กรต่าง ๆ เร่งอัปเดตแพตช์เว็บไซต์ของตนทันที หรือหากยังไม่สามารถทำได้ ก็ให้ปิดระบบที่มีช่องโหว่ไปก่อน ซึ่งเป็นแนวทางเดียวกับที่หน่วยงานในญี่ปุ่นและสหภาพยุโรปได้ประกาศเตือนเช่นกัน
นอกจากนี้ แพลตฟอร์มที่เกี่ยวข้องกับกระทรวงอุตสาหกรรมและเทคโนโลยีสารสนเทศของจีนยังได้ออกคำเตือนในลักษณะเดียวกัน โดยระบุถึง "ช่องโหว่ร้ายแรงระดับวิกฤตจำนวน 2 จุด ที่เปิดช่องให้ผู้โจมตีสามารถรันโค้ดจากระยะไกลได้"
ทั้งนี้ เฉพาะเว็บไซต์ที่รัน PHP บนเซิร์ฟเวอร์ของตนเองเท่านั้นที่ได้รับผลกระทบ ส่วนแพลตฟอร์มขนาดใหญ่หลายแห่งที่ใช้ภาษาโปรแกรมอื่น หรือมีผู้ดูแลระบบที่สามารถติดตั้งแพตช์แก้ไขได้อย่างรวดเร็ว ยังคงสามารถเปิดใช้งานได้ตามปกติ
ราฮัต มาซูด (Rahat Masood) อาจารย์อาวุโสด้านความปลอดภัยทางไซเบอร์จากมหาวิทยาลัยนิวเซาท์เวลส์ ในซิดนีย์ กล่าวถึงการค้นพบครั้งนี้ว่า "ถือเป็นเรื่องที่สร้างความเสียหายอย่างหนัก"
เธอกล่าวกับสำนักข่าว AFP ว่า ช่องโหว่นี้อาจเปิดทางให้ "ผู้โจมตีสามารถบุกรุกเข้าสู่เซิร์ฟเวอร์ของคุณได้โดยไม่ได้รับอนุญาต และไม่จำเป็นต้องใช้ชื่อผู้ใช้หรือรหัสผ่านใด ๆ ทั้งสิ้น" "เมื่อพวกเขาเข้าไปอยู่ในเซิร์ฟเวอร์ได้แล้ว พวกเขาก็สามารถทำอะไรก็ได้ที่ต้องการ" ไม่ว่าจะเป็นการขโมยข้อมูลสำคัญหรือแก้ไขเนื้อหาบนเว็บไซต์ เธอกล่าวเสริมพร้อมทั้งเรียกร้องให้องค์กรต่างๆ "ให้ความสำคัญกับเรื่องนี้อย่างจริงจัง"
เว็บไซต์ของหน่วยงานรัฐบาลในหลายประเทศ ตั้งแต่ออสเตรเลียไปจนถึงฟินแลนด์และเนเธอร์แลนด์ ต่างต้องหยุดให้บริการชั่วคราว ในขณะที่บริการจากบริษัทประกันภัย ผู้ให้บริการด้านการขนส่ง และสื่อต่างๆ ก็ต้องเข้าสู่กระบวนการซ่อมแซมฉุกเฉินเช่นกัน
แอปพลิเคชันยอดนิยมหลายตัว รวมถึงแอปติดตามการนอนหลับที่เกี่ยวข้องกับเกมโปเกมอน (Pokémon) ก็ถูกระงับการใช้งานชั่วคราวระหว่างดำเนินการแก้ไข ส่วนมูลนิธิที่ดูแลวิกิพีเดีย (Wikipedia) ได้แจ้งเตือนผู้ใช้งานว่าอาจพบปัญหาการเข้าถึงเว็บไซต์ได้ในระหว่างที่ทีมงานกำลังแก้ไขช่องโหว่ดังกล่าว
"หากคุณใช้งาน PHP จำเป็นอย่างยิ่งที่คุณต้องอัปเดตทันที" มูลนิธิ PHP (PHP Foundation) ซึ่งให้ทุนสนับสนุนนักพัฒนาที่ทำงานเกี่ยวกับภาษาโปรแกรมนี้ ระบุไว้ในบล็อกโพสต์
ฟอล์กเกอร์ ดัช (Volker Dusch) วิศวกรด้านความปลอดภัยของมูลนิธิ กล่าวกับหนังสือพิมพ์ Wall Street Journal ว่า นี่เป็นปัญหาที่ร้ายแรงที่สุดเท่าที่ PHP เคยเผชิญมาในรอบกว่าทศวรรษ โดยเปรียบเทียบได้กับเหตุการณ์ Heartbleed ซึ่งเป็นช่องโหว่ในปี 2014 ที่ทำให้ทั่วโลกต้องเร่งดำเนินการแก้ไขอย่างเร่งด่วน
บริษัทด้านความปลอดภัย Calif ค้นพบช่องโหว่เหล่านี้ในเดือนสิงหาคม โดยใช้โมเดล GPT-5.6 Sol ของ OpenAI ซึ่งเป็นส่วนหนึ่งของการตรวจสอบโค้ดของ PHP ที่ได้รับทุนสนับสนุนจาก OpenAI
OpenAI ระบุว่าการค้นพบครั้งนี้ "ถือเป็นยุคใหม่ที่ AI สามารถตรวจพบช่องโหว่ด้านความปลอดภัยที่ส่งผลกระทบในระดับอินเทอร์เน็ตได้"
ด้านบริษัท Wiz ซึ่งเป็นของ Google ระบุว่าได้ค้นพบช่องโหว่เหล่านี้ด้วยตนเองในอีกหลายสัปดาห์ต่อมา โดยอาศัยความช่วยเหลือจากโมเดล AI ต่างๆ รวมถึง Gemini 4 Argon ของ Google และ GPT-5.6 Sol
ทั้งนี้ ช่องโหว่ดังกล่าวได้ถูกรายงานเป็นการภายในไปยังนักพัฒนาของ PHP และมีการเก็บเป็นความลับไว้ในระหว่างที่เตรียมการแก้ไข
AI เร่งให้สถานการณ์มีความเร่งด่วนยิ่งขึ้น
รายละเอียดเกี่ยวกับช่องโหว่รั่วไหลออกมาบนโลกออนไลน์เมื่อวันอังคาร ซึ่งเป็นเวลาก่อนหน้ากำหนดการปล่อยตัวแก้ไขเพียงหนึ่งวัน ส่งผลให้หลายฝ่ายต้องรีบปิดเว็บไซต์ชั่วคราวเพื่อป้องกันไม่ให้แฮกเกอร์ฉวยโอกาสใช้ประโยชน์จากช่องโหว่เหล่านี้
สตีฟ แคร์ริสซัน (Steve Kerrison) อาจารย์อาวุโสด้านความปลอดภัยทางไซเบอร์ที่มหาวิทยาลัยเจมส์คุก วิทยาเขตสิงคโปร์ กล่าวกับสำนักข่าว AFP ว่า ความกังวลที่ว่าแฮกเกอร์อาจใช้ AI เข้ามาโจมตีช่องโหว่ของ PHP ได้อย่างรวดเร็วและง่ายดายนั้น เป็นปัจจัยสำคัญที่ทำให้การตอบสนองต่อสถานการณ์นี้มีความเร่งด่วนยิ่งขึ้น จนถึงขณะนี้ยังพบหลักฐานการโจมตีที่สร้างความเสียหายเพียงเล็กน้อย อย่างไรก็ตาม เหตุการณ์ข้อมูลรั่วไหลอาจนำไปสู่คลื่นของการโจมตีแบบ "ฟิชชิง" (phishing) ในอนาคต ซึ่งแฮกเกอร์จะใช้ข้อมูลส่วนบุคคลเพื่อขโมยรหัสผ่านของผู้ใช้งาน
แคร์ริสวซันกล่าวว่า หน่วยงานขนาดใหญ่ ไม่ว่าจะเป็นหน่วยงานรัฐหรือสำนักข่าวต่างๆ น่าจะสามารถแก้ไขเว็บไซต์ของตนได้ค่อนข้างรวดเร็ว แต่หน่วยงานหรือองค์กรอื่นอาจยังคงตกอยู่ในความเสี่ยง
"ยังมีเว็บไซต์ ระบบ และผู้คนอีกจำนวนมากที่ไม่ทราบเรื่องนี้ และอาจจะไม่ทราบไปอีกนานหลายวัน หลายสัปดาห์ หรือหลายเดือน" แคร์ริสวซันเตือน
เขากล่าวเสริมว่า กรณีนี้อาจรวมถึงบล็อกส่วนตัวของผู้ใช้งานทั่วไป ซึ่งอาจถูกฉวยโอกาสนำไปใช้เป็นเครื่องมือในการแพร่กระจายไวรัสคอมพิวเตอร์ ส่งข้อความสแปม หรือเผยแพร่เนื้อหาที่เป็นอันตรายได้
Agence France-Presse
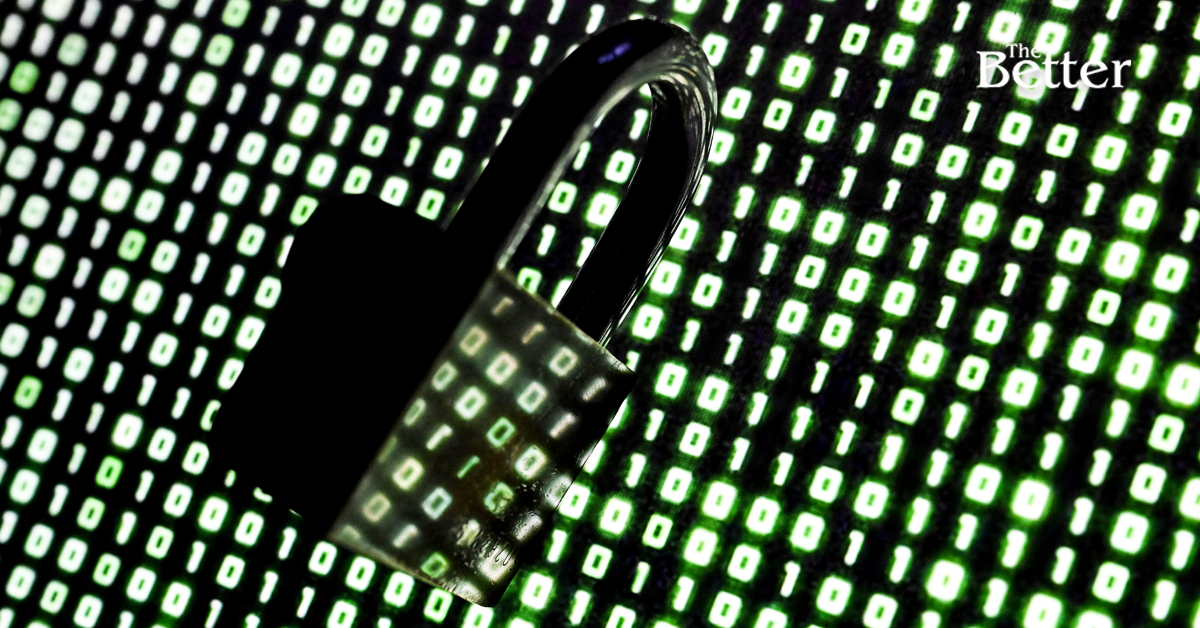
Photo - ภาพประกอบที่บันทึกไว้เมื่อวันที่ 21 ตุลาคม 2026 เผยให้เห็นแม่กุญแจวางอยู่หน้าชุดรหัสเลขฐานสองบนหน้าจอแล็ปท็อป ในเมืองแฟรงก์เฟิร์ตอัมไมน์ ทางตะวันตกของประเทศเยอรมนี (Photo by KIRILL KUDRYAVTSEV / AFP)