คำเตือนจากบริษัท Anthropic ที่ระบุว่า "เวิร์ม" (worm) ซึ่งขับเคลื่อนด้วย AI อาจแพร่กระจายไปยังอุปกรณ์อัจฉริยะต่างๆ ได้ในเร็วๆ นี้ ถือเป็นข้อมูลล่าสุดจากงานวิจัยหลายชิ้นที่ชี้ให้เห็นว่า ปัญญาประดิษฐ์ (AI) สามารถเพิ่มขีดความสามารถของมัลแวร์ที่แพร่กระจายตัวเองได้ให้รุนแรงยิ่งขึ้น
เวิร์มคอมพิวเตอร์คือซอฟต์แวร์อันตรายที่สามารถแพร่กระจายจากอุปกรณ์หนึ่งไปยังอีกอุปกรณ์หนึ่งได้ด้วยตัวเอง
เมื่อเดือนมิถุนายนที่ผ่านมา นิโคลาส เพเพอร์นอต (Nicolas Papernot) รองศาสตราจารย์ด้านวิศวกรรมไฟฟ้าและคอมพิวเตอร์แห่งมหาวิทยาลัยโทรอนโต ได้นำทีมพัฒนาต้นแบบเวิร์มที่ใช้ AI โดยอาศัยโมเดล AI ที่เปิดให้ใช้งานได้ทั่วไป
เพเพอร์นอต ซึ่งเป็นหนึ่งในผู้ร่วมลงนามในจดหมายเปิดผนึกที่เสนอแนะแนวทางแก่ผู้กำหนดนโยบาย ได้ให้สัมภาษณ์กับสำนักข่าว AFP ถึงเหตุผลที่ AI ทำให้การโจมตีในลักษณะนี้ยากต่อการหยุดยั้ง
บทสัมภาษณ์นี้ได้รับการเรียบเรียงใหม่เพื่อให้กระชับและชัดเจนยิ่งขึ้น
ถาม: AI เข้ามาเปลี่ยนแปลงรูปแบบการโจมตีเหล่านี้อย่างไร?
ตอบ: ความจริงก็คือ อุปกรณ์ IoT (Internet of Things หรืออุปกรณ์สมาร์ทโฮมที่เชื่อมต่อเครือข่าย) จำนวนมากมีมาตรฐานความปลอดภัยทางไซเบอร์ที่ต่ำมาก ทำให้ตกเป็นเป้าหมายที่ผู้ไม่หวังดีสามารถเจาะระบบได้โดยง่าย
ในอดีต เวิร์มมักจะโจมตีผ่านช่องโหว่ที่มีรูปแบบตายตัว ซึ่งหมายความว่าหากเราแก้ไขช่องโหว่เหล่านั้น ก็จะสามารถป้องกันไม่ให้เวิร์มแพร่กระจายต่อไปยังอุปกรณ์ที่ได้รับการอัปเดตแล้วได้
แต่ในปัจจุบัน ด้วยเทคโนโลยี AI ผู้โจมตีสามารถออกแบบเวิร์มที่ปรับเปลี่ยนกลยุทธ์การโจมตีให้เหมาะสมกับลักษณะเฉพาะของอุปกรณ์แต่ละเครื่องได้ ซึ่งช่องโหว่ที่ถูกโจมตีอาจแตกต่างกันไปในแต่ละกรณี
สิ่งนี้ทำให้การหยุดยั้งการแพร่กระจายของเวิร์มคอมพิวเตอร์ที่ขับเคลื่อนด้วย AI ทำได้ยากขึ้นอย่างมาก เพราะเราจำเป็นต้องคาดการณ์ช่องโหว่ทั้งหมดที่อาจเกิดขึ้นกับอุปกรณ์เหล่านั้นให้ได้
ช่องโหว่บางอย่างไม่ได้เกิดจากข้อผิดพลาดของซอฟต์แวร์ (bug)
แต่อาจเกิดจากการตั้งค่าระบบที่ไม่ถูกต้อง เช่น การใช้รหัสผ่านเดียวกันกับบริการหลายอย่าง หรือการตั้งค่าฐานข้อมูลที่ไม่รัดกุมพอ
สิ่งที่มัลแวร์ซึ่งขับเคลื่อนด้วย AI ทำ คือการเร่งความเร็วและขยายขอบเขตในการใช้ประโยชน์จากช่องโหว่เหล่านี้ให้มากขึ้น ในอดีต ร้านกาแฟแถวบ้านหรือแล็ปท็อปเก่าเก็บในห้องใต้ดินที่คุณแทบไม่ได้หยิบมาใช้ อาจจะไม่ได้มีซอฟต์แวร์ที่ทันสมัยนัก แต่ก็ไม่น่าจะตกเป็นเป้าหมายของแฮกเกอร์ที่เป็นมนุษย์ เพราะพวกเขาไม่มีทรัพยากรและเวลามากพอที่จะทำเช่นนั้น
แต่ในปัจจุบัน ความสามารถในการทำงานอัตโนมัติที่ได้จาก AI ทำให้แม้แต่อุปกรณ์ที่เคยดูเหมือนไม่ใช่เป้าหมายสำคัญ กลับกลายเป็นเป้าหมายที่น่าสนใจสำหรับใช้เป็นฐานในการโจมตีเป้าหมายอื่นที่มีความสำคัญกว่า
อย่างไรก็ตาม เราต้องไม่ลืมว่าจุดเริ่มต้นของการปล่อยโปรแกรมอัตโนมัติ (agent) เหล่านี้ก็มาจากมนุษย์
เมื่อถูกปล่อยออกมาแล้ว โปรแกรมดังกล่าวอาจสามารถจำลองตัวเองได้ดังที่งานวิจัยของเราแสดงให้เห็น แต่มันก็มีจุดเริ่มต้นมาจากการสั่งการของมนุษย์อยู่ดี
ถาม: เราจะทำอย่างไรเพื่อลดความเสี่ยงเหล่านี้ได้บ้าง?
ตอบ: เราคงไม่สามารถขจัดความเสี่ยงให้หมดไปได้โดยสิ้นเชิง และต้องยอมรับความจริงที่ว่า แม้จะมีวิธีแก้ไขช่องโหว่ความปลอดภัยต่างๆ ออกมาแล้ว แต่ผู้คนจำนวนมากก็ยังไม่ยอมอัปเดตอุปกรณ์หรือติดตั้งแพตช์แก้ไขเหล่านั้นอย่างทันท่วงที
แม้ว่าผู้เชี่ยวชาญด้านความปลอดภัยทางไซเบอร์จะเรียกร้องให้มีการยกระดับความปลอดภัยมานานหลายทศวรรษแล้ว แต่เราก็ยังอยู่ในโลกที่ยังสามารถลงทุนเพื่อปรับปรุงความปลอดภัยของระบบคอมพิวเตอร์ได้อีกมาก
เรามีข้อเสนอแนะ 3 ประการที่ควรดำเนินการในระยะสั้น
ประการแรก คือการปรับเปลี่ยนแนวทางการพัฒนาและการทดสอบ โดยต้องมั่นใจว่าโมเดล AI จะถูกตัดการเชื่อมต่อจากอินเทอร์เน็ตในช่วงเริ่มต้นเพื่อเป็นมาตรการป้องกันไว้ก่อน เพื่อให้เราเข้าใจพฤติกรรมของมันได้ดียิ่งขึ้น ก่อนที่จะนำไปเชื่อมต่อกับระบบโครงสร้างพื้นฐานที่สำคัญผ่านทางอินเทอร์เน็ต
ข้อเสนอแนะประการที่สอง คือการจัดตั้งองค์กรระหว่างประเทศเพื่อกำหนดมาตรฐาน ทั้งในด้านวิธีการฝึกสอน (training) และวิธีการควบคุมดูแล (containment) โมเดล AI ซึ่งทั้งสองส่วนนี้มีความสำคัญพอๆ กัน เพราะเราต้องการสร้างโมเดลที่มีความปลอดภัยมากยิ่งขึ้น
ส่วนสุดท้ายคือเรื่องการกำหนดให้การรายงานเหตุการณ์ด้านความปลอดภัยเป็นข้อบังคับ ในขณะนี้ ข้อมูลที่เราได้รับขึ้นอยู่กับความสมัครใจของผู้พัฒนา AI ว่าจะเปิดเผยข้อมูลมากน้อยเพียงใด ซึ่งนับเป็นปัญหาใหญ่
โดยเฉพาะอย่างยิ่ง แวดวงวิชาการจำเป็นต้องได้รับข้อมูลเกี่ยวกับเหตุการณ์ต่างๆ มากขึ้น เพื่อที่จะสามารถพัฒนามาตรการรับมือได้อย่างรวดเร็วยิ่งขึ้น
มิฉะนั้น เราจะต้องเสียเวลาวิจัยเพื่อทำความเข้าใจภัยคุกคามก่อนที่จะเริ่มพัฒนามาตรการรับมือ และเราก็จะไม่รู้เลยว่าผู้ไม่หวังดีกำลังทำอะไรอยู่จนกว่าการโจมตีจะเกิดขึ้นจริง
Agence France-Presse
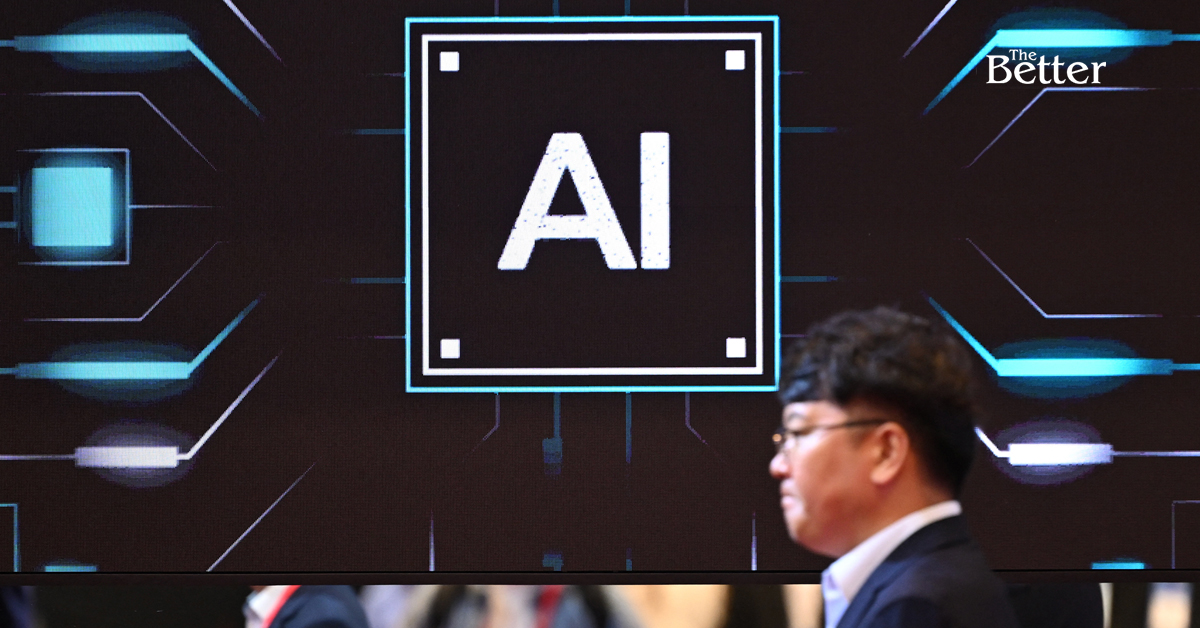
Photo - ชายคนหนึ่งเดินผ่านหน้าจอที่แสดงภาพเกี่ยวกับปัญญาประดิษฐ์ (AI) ที่บูธของบริษัท SK hynix ระหว่างงานนิทรรศการเซมิคอนดักเตอร์ ณ ศูนย์การประชุมและนิทรรศการ COEX ในกรุงโซล เมื่อวันที่ 14 ตุลาคม 2026 (ภาพโดย Jung Yeon-je / AFP)